
خروج پیمانکار قبلی از سازمان نقطه آغاز بحران های پنهان در زیرساخت است. قطعی های ناگهانی سرویس در ساعت سه بامداد، کابل های بدون برچسب که مسیر عیب یابی را مسدود می کنند و رمزهای عبور سطح ادمین که هنوز در اختیار افراد خارج از شرکت قرار دارند، بهای سنگین تحویل گرفتن غیر اصولی شبکه هستند.
شما به عنوان مدیر فناوری اطلاعات نمیتوانید بر اساس اعتماد شفاهی پروژه را تایید کنید. اجرای دقیق این دستورالعمل به شما قدرت میدهد تا نقاط کور امنیتی و ضعف های عملکردی را پیش از امضای نهایی کشف کنید و کنترل صد در صدی دارایی های دیجیتال سازمان را به دست بگیرید.
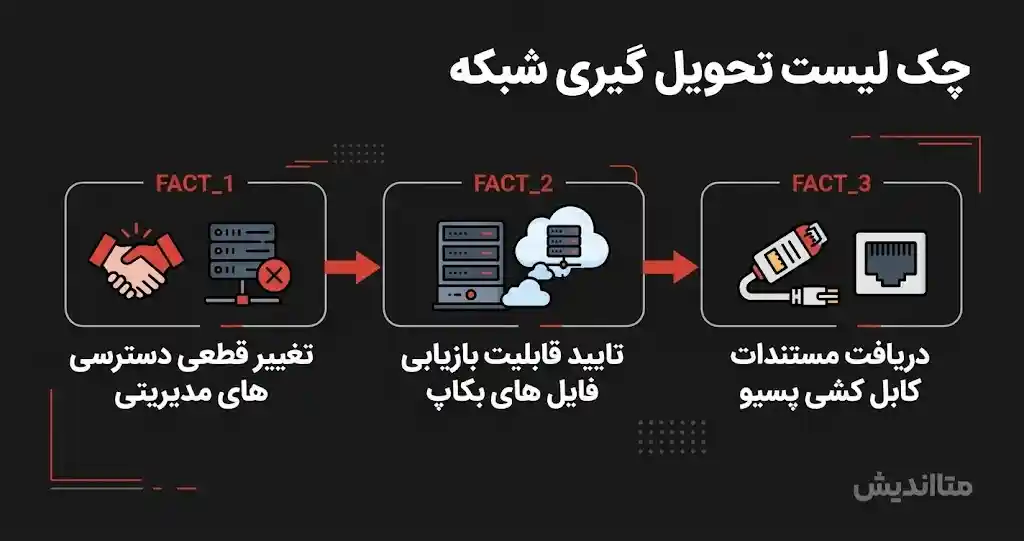
چک لیست تحویل گیری شبکه از پیمانکار قبلی: فرایندی فنی و حقوقی است که شامل بررسی صحت عملکرد سرویس ها، تست نفوذپذیری اولیه، دریافت کامل مستندات کابل کشی پسیو، انتقال قطعی دسترسی های مدیریتی و تایید قابلیت بازیابی فایل های بکاپ می شود تا استمرار خدمات فناوری اطلاعات سازمان تضمین گردد.
هنگام تحویل پروژه شبکه چه چیزهایی را باید تست کنیم؟
وقتی صحبت از تحویل سرویس های اکتیو به میان می آید صرفا باز شدن چند وب سایت یا روشن بودن چراغ اینترنت روتر ملاک ارزیابی نیست.
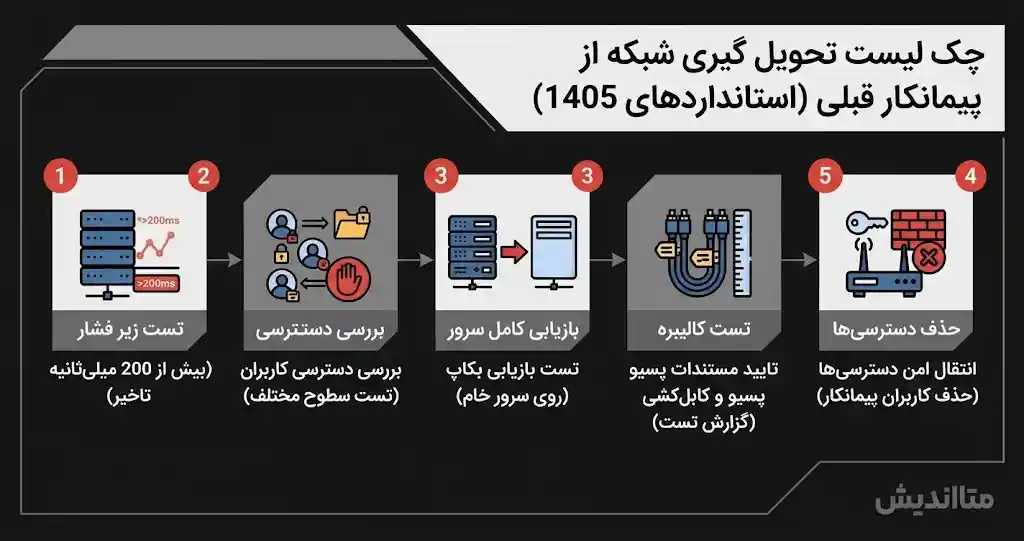
ما در پروژه های متعددی دیده ایم طبق تجربه تیمی متااندیش شبکه در نگاه اول بدون مشکل کار می کند اما با اضافه شدن بار ترافیکی واقعی در روزهای کاری تمام سیستم دچار اختلال می شود. تست های شما باید بر اساس شبیه سازی فشار واقعی کاربران در ساعات اوج مصرف طراحی شوند. در گام اول دسترسی کاربران با سطوح مختلف را بررسی کنید. با حساب کاربری یک کارمند عادی وارد دامین شوید و تلاش کنید به پوشه های مالی یا اسناد مدیریت دسترسی پیدا کنید. اگر این دسترسی محدود نشده باشد شما یک حفره امنیتی بزرگ تحویل گرفته اید.
نرم افزارهای اتوماسیون اداری و حسابداری را از سیستم های مختلف و در سگمنت های شبکه باز کنید. ارتباط بین شعب مختلف اگر از طریق تانل های امن برقرار است باید با قطع کردن یکی از لینک ها پایداری سیستم جایگزین بررسی شود. عملکرد سرویس های پایه مانند تخصیص ای پی و تبدیل نام دامنه باید زیر بار تست شوند.
اگر در ساعات اوج مصرف زمان پاسخگویی سرورها به بیش از 200 میلی ثانیه برسد زیرساخت شما از نظر طراحی دارای گلوگاه ارتباطی است. تست های پینگ ساده هیچ ارزشی برای اثبات سلامت شبکه ندارند. باید از نرم افزارهای مانیتورینگ برای ثبت تاخیر و افت بسته های اطلاعاتی در بازه های 24 ساعته استفاده کنید. عملکرد چاپگرهای تحت شبکه و صف پرینت در زمان ارسال همزمان چندین سند سنگین نیز باید ارزیابی شود.
بررسی ترافیک عبوری از پورت های سوئیچ لایه کور و لایه اکسس نیز حیاتی است. شما باید بدانید در شرایط عادی چه حجمی از داده ها روی بستر شبکه در حال جا به جایی است. اگر پورت آپلینک سوئیچ ها به طور مداوم در مرز صد در صد ظرفیت خود کار می کند شما به زودی با قطعی های مکرر و نارضایتی کاربران مواجه خواهید شد. مستندات مربوط به پیکربندی شبکه های مجازی محلی باید خط به خط بررسی شوند. قرار گرفتن دوربین های مداربسته سیستم های تلفن تحت شبکه و کامپیوترهای واحد مالی در یک شبکه مشترک یک فاجعه طراحی است که پیمانکار باید پیش از تحویل نهایی آن را اصلاح کند.
در لایه زیرساخت مجازی سازی شرایط بسیار پیچیده تر است. بررسی کنید که ایا ماشین های مجازی حیاتی در یک فضای ذخیره سازی مشترک و امن قرار دارند. وضعیت ارتباط کارت شبکه های فیزیکی سرور با سوئیچ های مجازی باید به دقت پیکربندی شده باشد تا ترافیک بکاپ و کاربران از یک کارت شبکه فیزیکی عبور نکند و باعث افت شدید سرعت در ساعات پایانی روز نشود.
چرا گرفتن فایل بکاپ به تنهایی تضمین کننده نجات شبکه نیست؟
بزرگترین دروغی که در صنعت فناوری اطلاعاتمون جا افتاده این است که دریافت یک فایل خروجی از تنظیمات روتر یا یک فایل فشرده از دیتابیس به معنای داشتن بکاپ ایمن است.
این تفکر خام تا به حال باعث نابودی اطلاعات ده ها شرکت بزرگ شده است. شما فایل بکاپ را تحویل می گیرید اما روزی که سرور اصلی می سوزد متوجه می شوید که فایل خروجی روتر فقط روی همان دستگاه با همان مک آدرس قابل بازیابی است و روی سخت افزار جدید کار نمی کند. مکانیسم تخریب این باور غلط بسیار ساده است: بکاپ تا زمانی که در یک محیط ایزوله و روی سخت افزار متفاوت بازیابی و تست نشود صرفا یک فایل بی ارزش اشغال کننده فضای هارد دیسک است.
پیمانکاران برای رفع تکلیف یک اسکریپت خودکار می نویسند که هر شب از سرورها فایل پشتیبان می گیرد. شما به عنوان تحویل گیرنده نباید به دیدن لاگ موفقیت این اسکریپت بسنده کنید. باید سناریوی فاجعه را شبیه سازی کنید. یک سرور مجازی کاملا خام ایجاد کنید و از پیمانکار بخواهید سیستم حسابداری را از روی فایل های بکاپ شب گذشته روی این سرور جدید بالا بیاورد.
اگر دیتابیس بدون خطای ساختاری متصل شد و کاربران توانستند آخرین رکوردهای دیروز را مشاهده کنند آن زمان می توانید تایید کنید که سیستم پشتیبان گیری کار می کند.
بدتر از آن زمانی است که فایل های پشتیبان شما به همان شبکه ای متصل هستند که سرورهای اصلی در آن قرار دارند. در زمان حمله باج افزارها ویروس به راحتی درایوهای شبکه ای حاوی فایل های بکاپ را نیز رمزنگاری می کند. راهکار اصولی استفاده از استراتژی پشتیبان گیری کاملا آفلاین و خارج از شبکه است.
فاجعه پنهان در گزارش های تست کابل شبکه و زیرساخت پسیو
تحویل گرفتن زیرساخت فیزیکی بدون مستندات استاندارد یک کابوس عملیاتی تمام عیار است.
تصور کنید در یکی از روزهای شلوغ پایان ماه یکی از سوئیچ های اصلی از کار می افتد. شما وارد اتاق سرور می شوید و با انبوهی از کابل های در هم تنیده بدون هیچ گونه لیبل مواجه می شوید. ردیابی یک کابل در میان صدها کابل دیگر ساعت ها زمان می برد و خسارت مالی ناشی از توقف کار سازمان به شدت بالا می رود. پیمانکاران ضعیف یک تست ساده برقراری بوق کابل را به عنوان تست شبکه ارائه می دهند. این سطح از تست صرفا تایید می کند که دو سر سیم به هم متصل هستند اما هیچ تضمینی برای عبور ترافیک گیگابیتی بدون افت سیگنال در طول مسیر نمی دهد.
شما باید برای تمام نودهای شبکه گزارش تست کالیبره در سطح تاییدیه استاندارد کابل کشی دریافت کنید. این گزارش باید شامل طول دقیق کابل میزان مقاومت افت سیگنال در فرکانس های مختلف و میزان تداخل الکترومغناطیسی بین زوج سیم ها باشد.
علاوه بر کیفیت سیم ها مسیر داکت کشی و لوله های فلزی باید ارزیابی شود. کابل های شبکه نباید تحت فشار فیزیکی لهیدگی یا کشیدگی بیش از حد قرار داشته باشند. شعاع خمش کابل ها در گوشه های دیوار و داخل باکس های توکار اگر از حد استاندارد تجاوز کند باعث شکستگی رشته های مسی درون کابل می شود که در نهایت به افت سرعت شدید و قطعی های لحظه ای می انجامد. این قطعی های لحظه ای بدترین نوع خرابی در شبکه هستند زیرا در تست های کوتاه مدت خود را نشان نمی دهند و فقط در زمان انتقال فایل های حجیم باعث قطع شدن ارتباط سیستم می شوند.
شماره نود درج شده در گزارش تست باید دقیقا با شماره برچسب روی کیستون کاربر و پورت پچ پنل داخل رک تطابق داشته باشد. بدون این تطابق بررسی مستندات با واقعیت فیزیکی شبکه غیرممکن است.
| نوع مستندات تحویلی | مشخصات فنی کلیدی | محدوده هزینه اصلاح پس از تحویل | مناسب برای چه پروژه ای |
|---|---|---|---|
| نقشه کابل کشی و تست استاندارد | تایید طول مسیر و افت سیگنال با دستگاه کالیبره | بسیار بالا (نیازمند کابل کشی مجدد و توقف کار) | پروژه های پسیو بالای 50 نود و دیتاسنترها |
| لیست اکسس کنترل فایروال | مستندسازی پورت های باز و رول های امنیتی | متوسط (نیازمند ساعت ها اسکن و تحلیل ترافیک) | سازمان های دارای سرورهای پابلیک و سیستم دورکاری |
| نقشه منطقی دایرکتوری سازمانی | ساختار گروه ها سطوح دسترسی و پالیسی ها | بالا (خطر نشت اطلاعات و بازطراحی کامل دامین) | شرکت های بزرگ با ساختار سازمانی و سطوح امنیتی پیچیده |
| فایل های بازگردانی سخت افزاری | ایمیج کامل از سرورها برای بازیابی روی سرور خام | بسیار بالا (خطر از دست رفتن دائمی داده های مالی) | تمامی پروژه های دارای اطلاعات حیاتی و پایگاه داده |
برای دریافت مشخصات فنی دقیق پروژه و اجرای ممیزی تخصصی زیرساخت کارشناسان متااندیش این بررسی را بر اساس استانداردهای روز برای شما انجام می دهند.
چگونه رمزها و دسترسی های مدیریتی را با امنیت کامل انتقال دهیم؟
بزرگترین ریسک امنیتی در زمان تغییر پیمانکار شبکه باقی ماندن درهای پشتی برای تیم قبلی است.
بسیاری از مدیران گمان می کنند تغییر رمز عبور ادمین اصلی سرور کفایت می کند اما این یک خطای مهلک است. پیمانکاران اغلب برای راحتی کار خود حساب های کاربری مخفی یا دسترسی های ریموت پنهانی ایجاد می کنند که با تغییر یک رمز عبور از بین نمی روند. شما باید تمام نشست های فعال را در فایروال و روترهای لبه شبکه مسدود کنید.
لیست تمام کاربران تعریف شده در روترها سیستم های مانیتورینگ مجازی سازها و سرورهای مدیریت مرکزی باید خط به خط بررسی شود. هر کاربری که هویت سازمانی مشخصی ندارد باید بلافاصله غیرفعال گردد.
تغییر کلیدهای رمزنگاری تانل های ارتباطی و تغییر پورت های پیش فرض سرویس های دسترسی از راه دور باید در همان روز اول تحویل انجام شود. علاوه بر رمزهای عبور سنتی دسترسی های ماشینی یا سرویس اکانت ها نیز باید بازبینی شوند. کلیدهای ارتباطی که برای اتصال وب سایت به نرم افزار حسابداری صادر شده اند باید به دقت شناسایی و بازتولید شوند.
همچنین باید وضعیت لایسنس نرم افزارها و تجهیزات سخت افزاری به دقت بررسی شود. پیمانکاران گاهی از لایسنس های موقت یا نسخه های کرک شده برای راه اندازی اولیه استفاده می کنند. اگر شما شبکه را بدون دریافت مستندات لایسنس های اصلی و تاریخ انقضای آنها تحویل بگیرید چند ماه بعد با توقف کامل سرویس ها به دلیل ابطال لایسنس مواجه خواهید شد. انتقال مالکیت پنل های ثبت دامنه هاستینگ و گواهینامه های امنیتی وب سایت های سازمانی نیز باید مستقیما به نام نماینده حقوقی سازمان تغییر کند تا هیچ گونه وابستگی حقوقی به شخص ثالث باقی نماند.
مدیریت یکپارچه تهدیدات سایبری نیازمند این است که تمام توکن های احراز هویت در نرم افزارهای مانیتورینگ ابری ریست شوند تا هیچ اپلیکیشن شخص ثالثی نتواند بدون مجوز جدید اطلاعات سازمان شما را فراخوانی کند.
استانداردسازی اتاق سرور و مستندسازی فیزیکی رک ها
اتاق سرور قلب تپنده زیرساخت فناوری اطلاعات شماست و تحویل گرفتن یک فضای غیر استاندارد برابر با پذیرش مسئولیت تمام قطعی های آینده است.
لیبل گذاری کابل ها فقط یکی از جنبه های این استانداردسازی به شمار می رود. شما باید وضعیت سیستم های توزیع توان الکتریکی و سرمایش را به دقت ارزیابی کنید. نشت آب از سیستم های تهویه مطبوع بر روی سوئیچ های هسته مرکزی تا کنون خسارت های عظیمی برای شرکت ها به بار آورده است. مسیرهای عبور لوله های تاسیسات ساختمان هرگز نباید از روی رک های شبکه عبور کنند.
تداخل الکترومغناطیسی ناشی از همجواری کابل برق با کابل های شبکه می تواند افت بسته های اطلاعاتی وحشتناکی ایجاد کند که هیچ نرم افزاری قادر به تشخیص علت آن نیست. نقشه چیدمان تجهیزات داخل رک باید به همراه میزان مصرف برق هر دستگاه مستند شود.
سیستم منبع تغذیه بدون وقفه باید تحت بار واقعی تست شود. برق اصلی اتاق سرور را قطع کنید و بسنجید باتری ها دقیقا چند دقیقه می توانند کل تجهیزات اکتیو را روشن نگه دارند. لاگ های سیستم کنترل تردد فیزیکی نیز باید بازبینی شوند. کارت های دسترسی بیومتریک افراد خارج شده از سازمان باید در همان دقیقه اول حضور شما از روی دستگاه های کنترل تردد پاک شوند.
پیش از امضای فرم تحویل نهایی
برای جلوگیری از فلج تحلیلی و سردرگمی در روز تحویل پروژه مراحل عملیاتی زیر را به ترتیب اجرا کنید. هیچ یک از این مراحل قابل حذف نیستند.
- مشخصات فنی توان عملیاتی و گزارش تست کابل ها را به صورت مکتوب دریافت و با استانداردهای مرجع مستندسازی شبکه مقایسه کنید.
- یک سرور مجازی کاملا خام آماده کنید و از پیمانکار بخواهید عملیات بازیابی کامل سرور حسابداری را از روی آخرین فایل پشتیبان در حضور شما انجام دهد.
- تمام حساب های کاربری غیر سازمانی را از گروه دسترسی سطح بالا در سرورها روترها و فایروال ها پاک کنید و رمز عبور تمام سرویس های حیاتی را در یک پلتفرم امن ذخیره کنید.
- نقشه فیزیکی رک ها وضعیت لیبل کابل ها و دیاگرام منطقی مسیرهای ارتباطی را با حضور فیزیکی در اتاق سرور و تطبیق چشمی به دقت راستی آزمایی کنید.
- سناریوی قطع برق قطع یکی از لینک های اینترنت و خرابی یکی از سوییچ های لایه دسترسی را شبیه سازی کنید تا پایداری ساختار طراحی شده تایید گردد.
انجام دقیق این فرایند مستلزم تجربه عملی در پیاده سازی و اجرای زیرساخت شبکه است و تضمین می کند که هیچ نقطه کوری در سیستم باقی نماند.
سوالات متداول درباره تحویل شبکه
اگر پیمانکار قبلی نقشه کابل کشی را تحویل ندهد چه باید کرد؟
باید عملیات مهندسی معکوس زیرساخت را با استفاده از ابزارهای ردیاب کابل و تسترهای شبکه آغاز کنید. این فرایند زمان بر است و باید از طریق نرم افزارهای اسکن شبکه پورت های سوئیچ را به آدرس دستگاه کاربران نهایی متصل کنید تا نقشه جدیدی برای نگهداری و عیب یابی های بعدی تولید شود.
چرا تهیه نقشه منطقی شبکه از نقشه فیزیکی اهمیت بیشتری دارد؟
نقشه فیزیکی تنها جایگاه تجهیزات را نشان می دهد اما نقشه منطقی ساختار جریان داده ها مسیرهای روتینگ لایه بندی امنیتی و ارتباط بین سرورها را مشخص می کند. برای عیب یابی اختلالات نرم افزاری و کشف حملات سایبری داشتن نقشه منطقی به روز و دقیق بسیار حیاتی تر از دانستن محل قرارگیری یک سوئیچ فیزیکی در اتاق سرور است.
آیا تست تخصصی کابل برای شبکه های کمتر از بیست کاربر الزامی است؟
بستگی دارد. اگر در این شبکه کوچک داده های حساس مالی منتقل می شود و قطعی ارتباط منجر به توقف فروش می گردد اجرای تست های دقیق کالیبره برای تضمین پایداری لینک ها کاملا ضروری است. در غیر این صورت برای یک دفتر ساده با کاربری وبگردی روزمره تست های ارتباطی پایه کفایت می کنند.
مسئولیت قطعی اینترنت در روزهای اول تحویل شبکه با چه کسی است؟
مسئولیت مستقیما بر عهده تیم تحویل گیرنده است مگر اینکه در صورتجلسه انتقال دوره گذار عملیاتی یا گارانتی پایداری قید شده باشد. شما باید پیش از امضای فرم تحویل عملکرد روترها و مکانیزم تعادل بار ترافیکی را به طور کامل زیر فشار واقعی کاربران تست کرده باشید.
تفاوت فایل خروجی تنظیمات روتر با سیستم پشتیبان گیری کامل در چیست؟
فایل خروجی تنظیمات یک فایل متنی از کدهای پیکربندی است که برای انتقال دستورات به سخت افزار کاربرد دارد. اما سیستم پشتیبان گیری کامل یک کپی از کل فایل های سیستمی است که در برخی تجهیزات منحصرا روی همان سخت افزار فیزیکی و با همان آدرس های سخت افزاری قابل بازیابی خواهد بود.
چگونه مطمئن شویم هیچ ارتباط مخفی برای پیمانکار قبلی باز نمانده است؟
باید تمام سوابق ورود و خروج فایروال را در یک هفته گذشته بررسی کنید. مسدود کردن رول های دسترسی از راه دور در فایروال لبه شبکه و بررسی دقیق لیست کلیدهای امنیتی ثبت شده در سرورها تنها راه قطعی برای بستن درهای پشتی غیرمجاز است.